 Προσθέστε τον bwinΣΠΟΡ FM 94.6 ως προτιμώμενη πηγή στο Google
«Πληρώστε και δεν θα ακούσετε ποτέ ξανά από εμάς». Το εκβιαστικό e-mail που υπέγραφε η ομάδα χάκερ Armada Collective έφτασε στα γραφεία της εταιρείας κρυπτογράφησης ηλεκτρονικού ταχυδρομείου ProtonMail, στις 3 Νοεμβρίου, λίγο πριν από τα μεσάνυχτα.
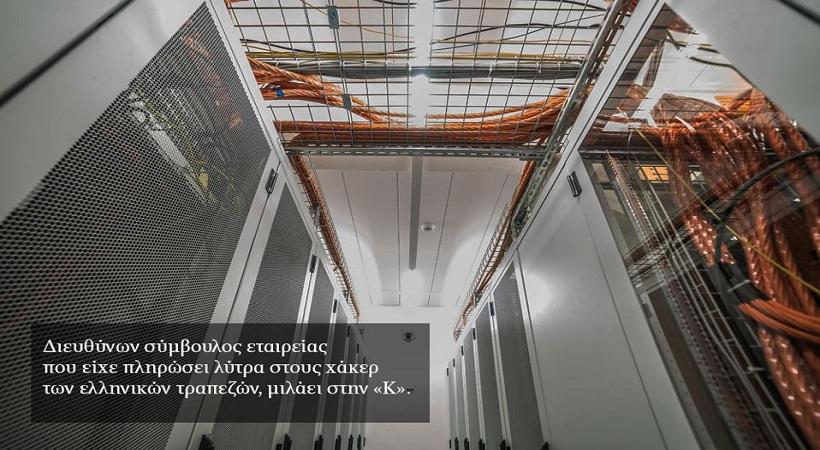
Οι χάκερ προειδοποιούσαν για κλιμάκωση επιθέσεων εκτός κι αν τους πλήρωναν λύτρα στο ηλεκτρονικό νόμισμα bitcoin. Οι υπεύθυνοι της εταιρείας, αρχικά, δεν αξιολόγησαν την απειλή ως σοβαρή. Ωσπου τις επόμενες τρεις ημέρες ακολούθησε μια πρωτόγνωρη ηλεκτρονική πολιορκία που έφτασε ακόμα και στο datacenter της εταιρείας, το οποίο βρίσκεται κρυμμένο σε ένα πρώην πολεμικό καταφύγιο 114 χιλιόμετρα μακριά από τη Ζυρίχη.
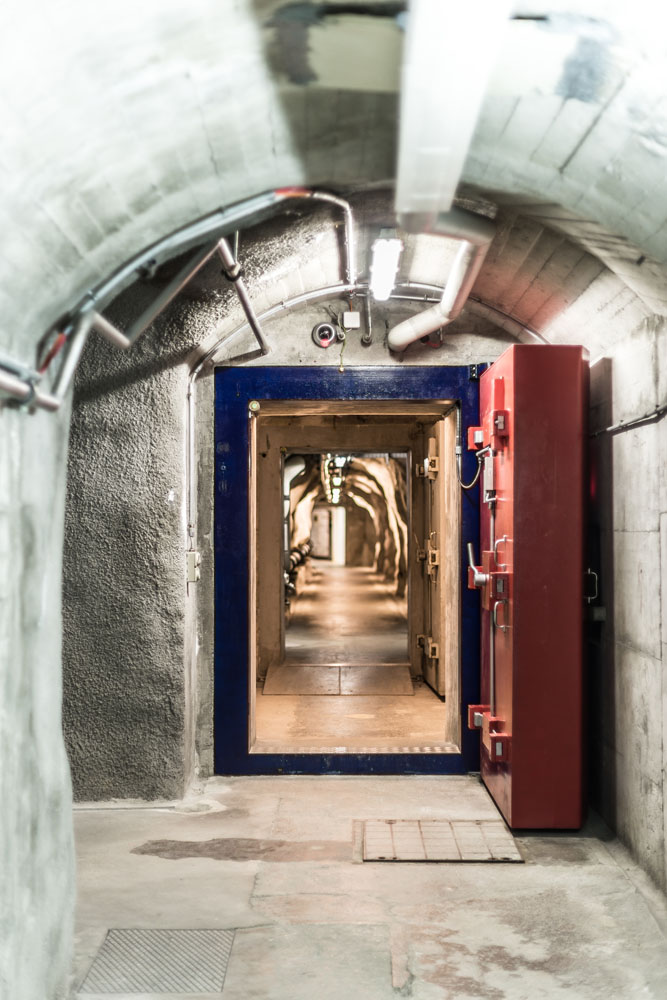
Το πρώην πολεμικό καταφύγιο όπου βρίσκεται το datacenter της ProtonMail.
Την περασμένη εβδομάδα, με παρόμοιο απειλητικό e-mail και σειρά επιθέσεων, η ίδια ομάδα των χάκερ στράφηκε κατά ελληνικών τραπεζών. «Δεν ξέρουμε ακόμη ποιοι είναι, ούτε πού βρίσκονται. Είμαστε όμως σε επαφή με το αμερικανικό FBI και τη Europol», λέει στην «Κ» ο Andy Yen, συνιδρυτής και διευθύνων σύμβουλος της ProtonMail, της μοναδικής εταιρείας που δημόσια έχει παραδεχθεί ότι ενέδωσε και πλήρωσε λύτρα στους χάκερ των ελληνικών τραπεζών. Εκτοτε, έχει μετατραπεί σε διώκτη τους.
Τα γραφεία της ProtonMail στη Γενεύη.
Μιλώντας με τον κ. Yen και με στελέχη της Εθνικής Αρχής Αντιμετώπισης Ηλεκτρονικών Επιθέσεων (CERT) της Ελβετίας, η «Κ» σκιαγραφεί τη δράση της Armada Collective, μιας ομάδας χάκερ που εμφανίζεται δραστήρια από τον Οκτώβριο με επιθέσεις σε περισσότερες από 12 ελβετικές εταιρείες και, σύμφωνα με εκτιμήσεις ειδικών, δεν πρέπει να ξεπερνά τα δέκα μέλη. Ακολουθεί τη μεθοδολογία της ομάδας χάκερ DD4BC που είχε απασχολήσει τις ελβετικές αρχές το 2014.
Η τακτική
«Ζητούν συνήθως για λύτρα 15-20 bitcoins (5.000- 6.500 ευρώ) προκειμένου να σταματήσουν τις επιθέσεις. Σκόπιμα απαιτούν μικρά ποσά. Θέλουν να πληρώσεις άμεσα χωρίς πολλή σκέψη», λέει σε τηλεφωνική μας επικοινωνία από τα γραφεία της εταιρείας στη Γενεύη ο κ. Yen. Την ίδια τακτική ακολούθησαν αρχικά οι χάκερ και κατά των ελληνικών τραπεζών.
Στις 3 Νοεμβρίου ο κ. Yen και οι συνεργάτες του αρχικά αγνόησαν την απειλή. «Η πρώτη επίθεση κράτησε περίπου 15 λεπτά. Την επόμενη ημέρα δεχτήκαμε μεγαλύτερη επίθεση», τονίζει ο διευθύνων σύμβουλος της ProtonMail. Οπως παρατήρησε, στην κλιμάκωση των επιθέσεων συμμετείχε και δεύτερη ομάδα (η οποία ακόμη δεν έχει δηλώσει την επωνυμία της ούτε έχει αναγνωριστεί, ενώ δεν έχει γίνει κάποια αναφορά για συμμετοχή της στις επιθέσεις κατά των ελληνικών τραπεζών). «Είναι σύνηθες όταν μια εταιρεία δέχεται επίθεση να προσελκύει τα χτυπήματα και άλλων χάκερ», εξηγεί.
Η Armada Collective και η δεύτερη ομάδα των χάκερ προσπάθησαν να υπερφορτώσουν το δίκτυο της ProtonMail με κατανεμημένη επίθεση άρνησης εξυπηρέτησης (DDoS attack). Παρόμοια ήταν η επίθεση και κατά των ελληνικών τραπεζών. «Μας πήρε τρεις ημέρες να αντιμετωπίσουμε τις κυβερνοεπιθέσεις ― ειδικά αυτές της δεύτερης ομάδας. Ηταν εξαντλητικό», λέει ο κ. Yen. «Οι υπηρεσίες μας ήταν διαθέσιμες για ένα 12ωρο και μετά κατέρρεαν για άλλο ένα 12ωρο μέχρι να λάβουμε τον πλήρη έλεγχο». Οι επιθέσεις επηρέασαν και συνεργάτες της εταιρείας σε Ευρώπη και ΗΠΑ.
Οι πρώτες πληροφορίες για τους χάκερ της Armada Collective έφτασαν στην Εθνική Αρχή Αντιμετώπισης Ηλεκτρονικών Επιθέσεων της Ελβετίας (CERT) στα μέσα Οκτωβρίου. «Σε ένα εκβιαστικό e-mail που είδα εγώ προσωπικά, οι χάκερ ισχυρίζονταν ότι μπορούν να εξαπολύσουν επιθέσεις DDoS εύρους περίπου 1 Τbps (terabyte ανά δευτερόλεπτο), αλλά δεν μπορέσαμε να το επιβεβαιώσουμε. Δύο ανεξάρτητες πηγές μάς ενημέρωσαν ότι το εύρος των επιθέσεων δεν ξεπερνούν τα 50 Gbit/s», λέει στην «Κ» ο Μαξ Κλάους, αναπληρωτής προϊστάμενος της Αρχής.
Το εκβιαστικό e-mail
«Προωθήστε αυτό το mail σε όποιον είναι σημαντικός στην εταιρεία σας και μπορεί να λαμβάνει αποφάσεις», με αυτή τη φράση ξεκινούν τα εκβιαστικά e-mail της Armada Collective, τα οποία δόθηκαν στη δημοσιότητα από το ελβετικό CERT. Συνεχίζουν με την επίδειξη δύναμης: «Θα ξεκινήσουμε με μια επίθεση 15 λεπτών. Δεν θα είναι ισχυρή. Θέλουμε για την ώρα να αποφύγουμε την πρόκληση μεγάλης ζημιάς. Το κάνουμε μόνο για να αποδείξουμε ότι δεν είμαστε απατεώνες». Και καταλήγουν με τη φράση: «This is not a joke» (Δεν πρόκειται για αστείο).
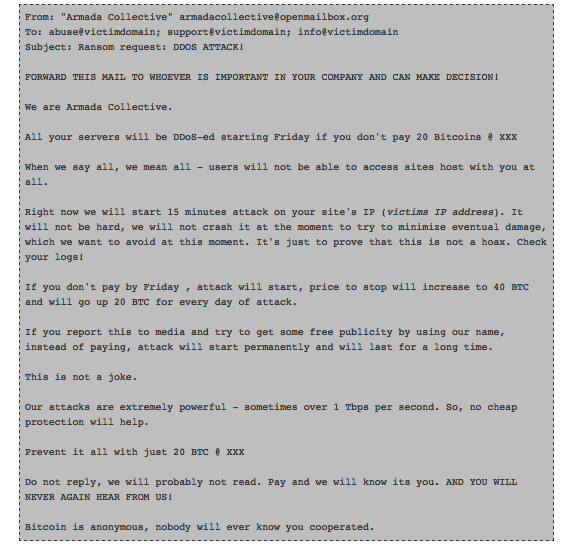
Ενα από τα εκβιαστικά e-mail της ομάδας Armada Collective που δόθηκε στη δημοσιότητα τον περασμένο Οκτώβριο από το ελβετικό CERT.
«Η αποστολή μας μάς καθιστά στόχο χάκερ», λέει ο κ. Yen. Η ProtonMail βοηθάει στην κρυπτογράφηση της επικοινωνίας δημοσιογράφων, πληροφοριοδοτών, ακτιβιστών και διωκόμενων ανά τον κόσμο. Μια παρόμοια υπηρεσία είχε χρησιμοποιήσει και ο Εντουαρντ Σνόουντεν που αποκάλυψε τις παρακολουθήσεις των μυστικών υπηρεσιών των ΗΠΑ.
Τελικά, η ProtonMail πλήρωσε 6.000 δολάρια στους χάκερ. Οπως υποστηρίζει ο κ. Yen, και άλλες εταιρείες είχαν πληρώσει λύτρα πριν από τη δική του αλλά δεν θέλησαν να το δημοσιοποιήσουν. Αναφέρει ότι οι Αρχές εξετάζουν πάνω από 10 λογαριασμούς bitcoin στους οποίους έχουν γίνει παρόμοιες καταθέσεις.
«Οποιος έχει υπάρξει στόχος αυτών των χάκερ ας επικοινωνήσει μαζί μας», λέει ο κ. Yen. «Σύντομα οι Αρχές θα τους πιάσουν».
Πηγή: kathimerini.gr
Ακολουθήστε τον bwinΣΠΟΡ FM 94.6 στο Google News για να μαθαίνετε πρώτοι τα τελευταία νέα από την Ελλάδα και τον κόσμο.